22 зі 100: що показала перевірка понад 800 українських сайтів
Власний сервіс Smart Audit перевірив 832 сайти українських компаній. Середня оцінка — 22 зі 100, а безпека у 86% сайтів нижча за 50. Розбираємо, що не так і що з цим робити.
Корпоративний сайт зазвичай роблять один раз: замовляють у студії, приймають, платять і забувають. Згадують тоді, коли він «ліг», коли хостер надіслав попередження про спам або клієнт повідомив, що зі сторінки відкривається щось дивне. Ми вирішили подивитися, у якому стані сайти насправді.
Протягом місяця власний сервіс перевірки Smart Audit, який розробляється в екосистемі кластера, пройшов по сайтах українських компаній. Результат: середня оцінка 22 зі 100.
Як ми рахували
Smart Audit працює пасивно: читає лише публічні сторінки, нічого не змінює на сайті й не підбирає паролі. Оцінка складається з чотирьох частин: безпека, пошукова видимість, швидкість і готовність до роботи з ШІ-агентами.
Аналіз охоплює 832 унікальні домени (31 серпня — 6 жовтня 2026 року). Для кожного взято останню завершену перевірку, власні сайти розробника виключено.
Одразу про межі висновків. Це не опитування всього українського бізнесу, а вибірка сайтів, які пройшли через наш сервіс. Серед них чимало невеликих компаній: 671 сайт належить до сегмента «послуги й B2B», 126 — інтернет-магазини, 35 — медіа. Для середнього корпоративного сайту такий зріз показовий, для великих компаній із власними ІТ-командами — ні.
Загальна картина
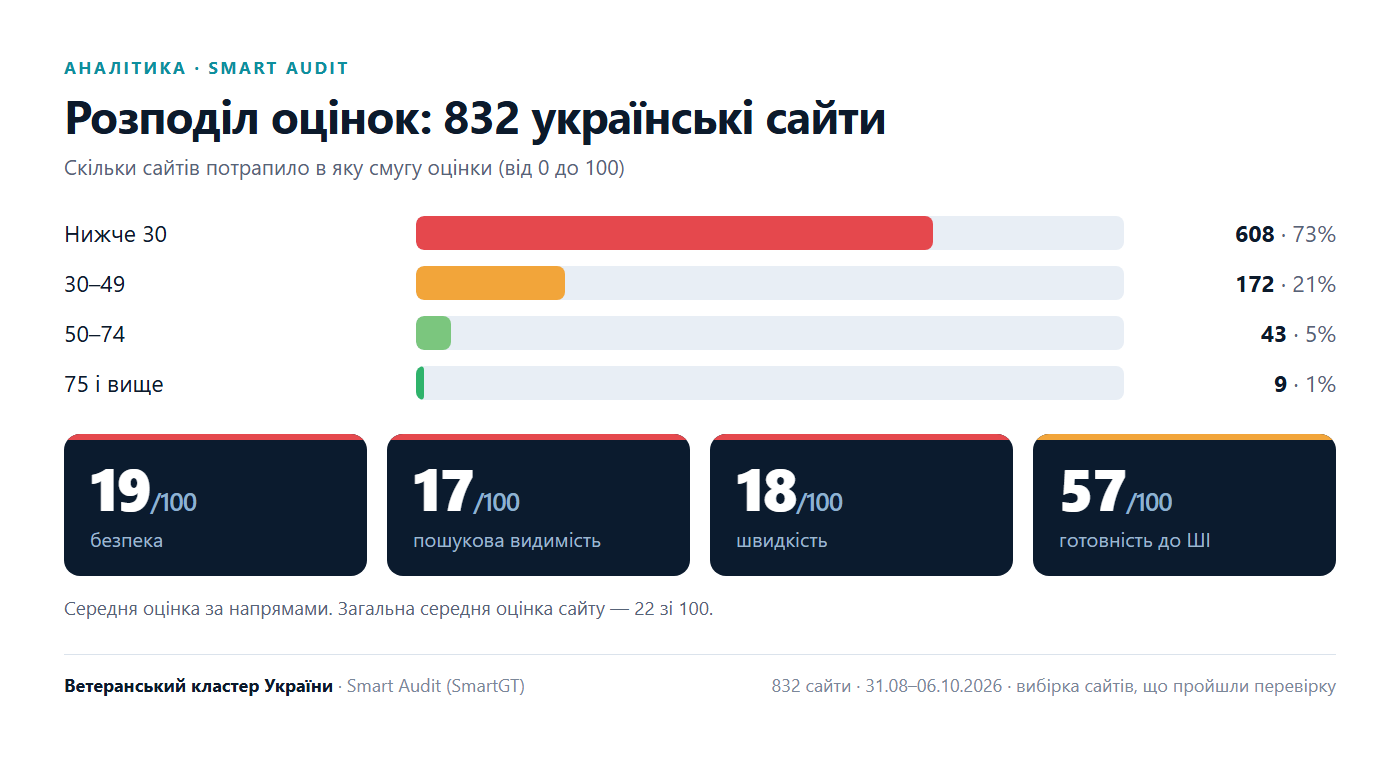
Лише 9 сайтів із 832 набрали 75 балів і більше.
| Оцінка | Сайтів | Частка |
|---|---|---|
| нижче 30 | 608 | 73% |
| 30–49 | 172 | 21% |
| 50–74 | 43 | 5% |
| 75 і вище | 9 | 1% |
| Напрям | Середня оцінка |
|---|---|
| Безпека | 19 |
| Пошукова видимість | 17 |
| Швидкість | 18 |
| Готовність до ШІ | 57 |
Найвищий бал за готовність до ШІ не означає, що сайти готові. Це наслідок того, що перевірка охоплює лише базові речі. Найчастіше бракує файлу llms.txt, який підказує ШІ-агентам, що є на сайті: його немає на 89% сайтів. Безпека опинилася серед найслабших напрямів: у 86% сайтів її оцінка нижча за 50.
Безпека: захист, який можна ввімкнути безкоштовно
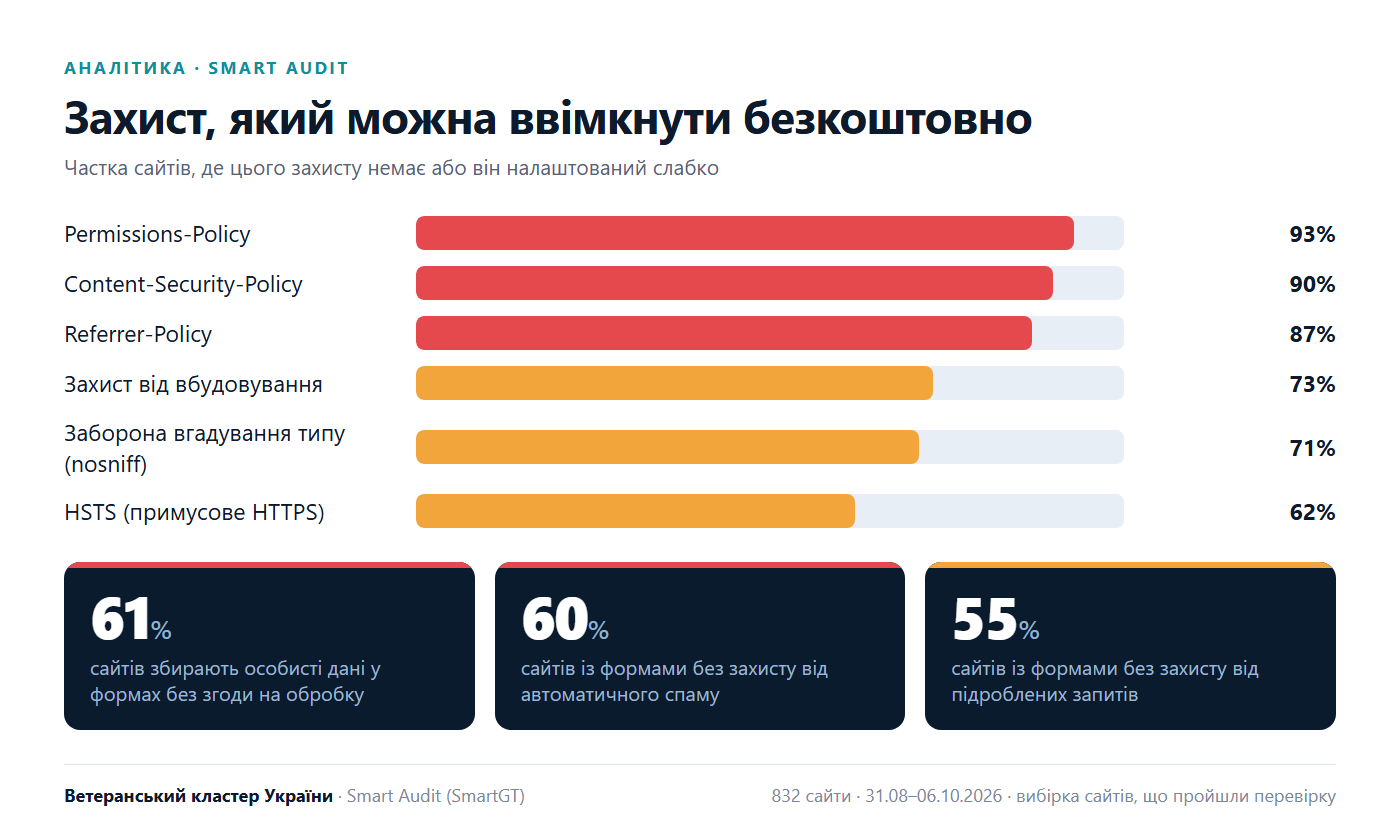
Найпоширеніші проблеми безпеки не потребують складних атак. Це відсутність налаштувань, які браузер застосував би сам, якби сервер про них повідомив.
| Захисний механізм | Сайтів без нього або зі слабким налаштуванням |
|---|---|
| Permissions-Policy (обмеження камери, мікрофона, геолокації) | 93% |
| Content-Security-Policy (захист від підміни скриптів) | 90% |
| Referrer-Policy (що йде в адресі при переході) | 87% |
| Захист від вбудовування у чужі сторінки | 73% |
| Заборона вгадування типу файлів (nosniff) | 71% |
| HSTS (примусове HTTPS) | 62% |
Далі йдуть форми. На 61% сайтів форми збирають особисті дані без явної згоди на обробку, на 55% не виявлено захисту від підроблених запитів, а ще на 60% немає перевірки від автоматичного спаму.
Є й проблеми, які простіше назвати небезпечними:
- на 37% сайтів файли cookie встановлюються без захисних прапорців;
- на 28% сервер видає свою версію програмного забезпечення, а на 16% сайт сам повідомляє точну версію платформи, що спрощує підбір відомих вразливостей;
- на 19% сайтів відкриті службові адреси, які не повинні бути доступні відвідувачам;
- у 9% форма надсилає особисті дані через адресний рядок;
- у 4% сертифікат захисту з’єднання відсутній або недійсний, ще в 5% він ось-ось закінчиться.
Платформи: де найгірше
| Платформа | Сайтів | Середня оцінка |
|---|---|---|
| WordPress | 201 | 19 |
| OpenCart | 86 | 11 |
| Бітрікс | 18 | 12 |
| Next.js | 28 | 33 |
| Drupal | 7 | 30 |
| Решта, зокрема власні розробки | 474 | 25 |
За типом сайту: магазини набирають 14 балів, сайти послуг — 23, медіа — 30. Найгірший результат у інтернет-магазинів на OpenCart. Для магазину це подвійний ризик: тут оброблюються замовлення й персональні дані покупців.
Окремо застерігаємо від прямолінійних висновків: вибірка по Drupal, Joomla, Tilda чи Wix нечисленна, тому порівнювати їх із WordPress треба обережно. Наші дані показують скоріше, де проблеми найпоширеніші, ніж «яка платформа гірша».
Чому так відбувається
Здебільшого проблема не в недбалості власника, а в тому, як влаштовано життя типового сайту.
- Сайт збирається з чужих деталей. Готова тема, десяток плагінів від різних авторів і адмінка з нечітким розмежуванням прав. Кожен плагін оновлюється в свій час, а одне пропущене відкриває двері всьому сайту.
- Ніхто не відповідає за стан. Студія здала проєкт і пішла, хостер надає сервер, але не чіпає код, власник не знає, що саме оновлювати. Сайт ніби нічий.
- Злам довго залишається непоміченим. Рідко хто ламає сайт заради гучного ефекту. Частіше підкладають приховані посилання, розсилають спам, збирають дані форм. Про це дізнаються, коли пошуковики вже занизили довіру до домену.
Що з цим можна зробити
1. Закрити прості речі. Левова частка знахідок виправляється кількома рядками налаштувань сервера: захисні заголовки, опис сторінок, розміри зображень, згода у формах. Це години, а не місяці.
2. Визначити відповідального. Хтось має знати, на якій версії працює сайт, коли був останній бекап і хто закриє вразливість, якщо вона з’явиться завтра.
3. Переглянути платформу. Якщо сайт тримається на десятках плагінів, захист залежить від дисципліни всіх їхніх авторів. Альтернатива: цілісна система, у якій безпека закладена в основу й оновлюється одним випуском для всіх.
Саме такий шлях ми обрали в кластері. Коли виявили масштаб проблеми на чужих сайтах, постало питання, що пропонуємо партнерам ми самі. Відповіддю стала Smart CMS: власна система керування сайтами, яку SmartGT розвиває разом із ветеранами та іншими партнерами кластера й надає клієнтам та учасникам інкубатора.
Найчастіші знахідки нашого аналізу в ній закриті з коробки: політика безпеки вмісту, унікальна для кожного запиту, обмеження браузерних можливостей, примусове HTTPS, заборона вбудовування та вгадування типів файлів. Форми мають згоду на обробку даних, а вхідний текст очищується від шкідливого коду. Для пошуку є окремий модуль: опис і заголовок кожної сторінки, канонічні адреси, структурована розмітка, а також файл llms.txt для ШІ-агентів.
Це не гарантія недоторканності: так не обіцяє жоден чесний інженер. Але це різниця між сайтом, де кожен захист треба налаштовувати й пам’ятати, і сайтом, де вони ввімкнені за замовчуванням. Платформа підходить не лише для візитівок: на ній працюють корпоративні сайти, інтернет-магазини з кошиком і онлайн-оплатою, особисті кабінети, новинні видання та ШІ-консультант. Усе оновлюється централізовано, тож нова вразливість закривається для всіх сайтів одночасно. Сайти кластера, зокрема veterano.media та veterano.info, працюють саме на ній.
Як перевірити свій сайт
Найпростіше почати зі звіту. Smart Audit безкоштовний, не потребує доступу до сайту й нічого на ньому не змінює: введіть адресу й за кілька хвилин отримаєте перелік проблем за пріоритетом. Низька оцінка не вирок, а типовий стан сайту без нагляду. Питання лише в тому, дізнаєтесь ви про це зі звіту чи з листа від клієнта.
Сайт сприймають як візитку, зроблену раз і назавжди, а насправді це інфраструктура, через яку клієнти залишають заявки й платять. Перевірте свій сайт сьогодні, поки це зробили ви, а не зловмисник.
Михайло Васянович, CEO SmartGT, координатор AI-інкубатора Ветеранського кластера України, тренер із застосування штучного інтелекту для державних службовців. Спеціалізується на автоматизації бізнес-процесів, інтеграції ШІ та впровадженні Microsoft 365.
Матеріали для редакцій
Для передруку текст можна взяти з цієї сторінки. Оформлена версія та фото доступні для скачування окремими файлами:
- Стаття в PDF — 4 сторінки, 428 КБ
- Фото 1. Картка-обкладинка — 1200×630, 352 КБ
- Фото 2. Розподіл оцінок 832 сайтів — інфографіка, 63 КБ
- Фото 3. Захист, якого немає на сайтах — інфографіка, 89 КБ
- Фото 4. Михайло Васянович — портрет, 149 КБ
При передруку просимо вказувати першоджерело — veterano.info — та джерело даних: Smart Audit (SmartGT).