«Ya no será como antes»: los veteranos ucranianos crean sus propias soluciones de IA ante una nueva oleada de ciberataques
Tras el aviso de que más de 100 recursos web ucranianos han sido comprometidos, los expertos de la incubadora de IA del Clúster de Veteranos de Ucrania afirman que el modelo tradicional de protección de sitios ya no basta. Los veteranos ucranianos, junto con especialistas informáticos, pasan de usar inteligencia artificial ya hecha a crear sus propios productos tecnológicos para la automatización, el análisis de datos y la ciberresiliencia.
El espacio digital ucraniano ha recibido otra seria advertencia.
Según el Servicio Estatal de Comunicaciones Especiales y CERT-UA, solo en septiembre se detectaron más de 100 recursos web comprometidos en los que los atacantes colocaron código malicioso.
A los usuarios se les podía mostrar una página falsa de Cloudflare con la verificación «No soy un robot», tras lo cual se les pedía que ejecutaran ellos mismos un comando mediante las herramientas del sistema de Windows.
En la práctica se obligaba al usuario a poner en marcha con sus propias manos el mecanismo de infección de su ordenador.
El peligro especial de estos ataques es que el propietario del recurso web puede ni siquiera sospechar la intrusión durante mucho tiempo. El script malicioso puede activarse solo para cierta categoría de usuarios, sistemas operativos, fuentes de referencia o en determinadas condiciones.
Es decir, el sitio puede parecer completamente normal para el administrador y ser ya una fuente de amenaza para el cliente.
«Entramos en una era en la que un sitio puede funcionar y, al mismo tiempo, estar ya muerto»
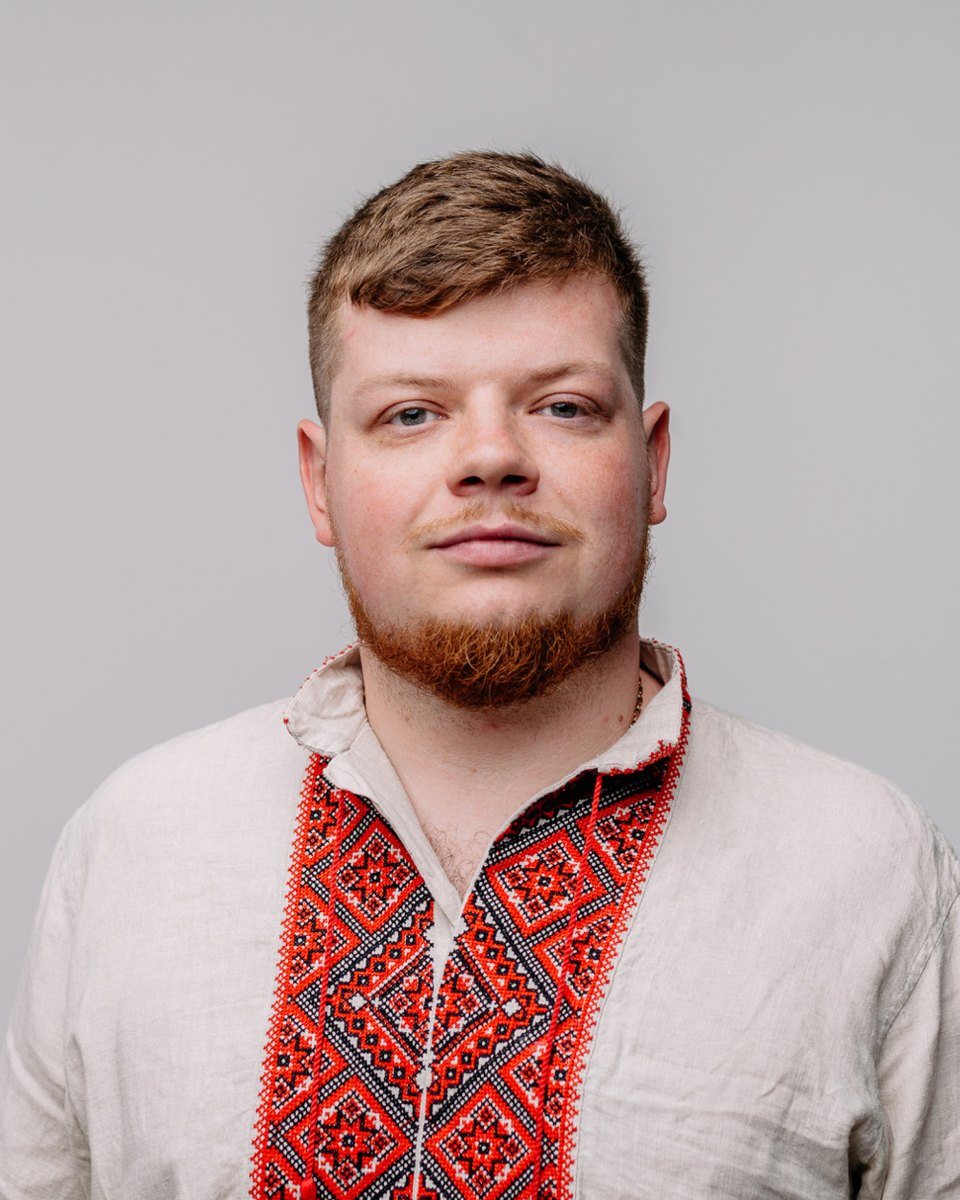
El presidente de la International Technology Transfer Association (ITTA), PhD Artem Honcharenko, considera que estos casos revelan un problema mucho mayor que una oleada concreta de ciberataques.
«Ya no será como antes. Las empresas están acostumbradas a juzgar un sitio de forma muy simple: se abre, luego funciona. Tiene SSL, luego está protegido. Hay copia de seguridad, luego todo está bajo control. Ese modelo ha terminado. Hoy un sitio puede abrirse, recibir solicitudes y parecer totalmente normal, y trabajar ya para el atacante.»
Artem Honcharenko, PhD, presidente de ITTA
Según Artem Honcharenko, el desarrollo tecnológico crea a la vez oportunidades para las empresas y aumenta bruscamente la velocidad de los posibles ataques.
Precisamente por eso, subraya el presidente de ITTA, la cuestión de la independencia tecnológica y de los desarrollos propios pasa poco a poco de la categoría de competitividad económica a la de seguridad.
«La inteligencia artificial nos ha dado la posibilidad de automatizar millones de operaciones, pero la otra parte también ha obtenido las mismas tecnologías. Los ataques son más rápidos, más baratos, más escalables y se camuflan mucho mejor. Una persona físicamente no puede controlar a mano ese volumen de eventos. Por eso la respuesta a la velocidad de máquina del ataque debe ser una velocidad de máquina en el análisis y la reacción.»
«Para Ucrania es de importancia crítica dejar de ser solo consumidora de tecnologías ya hechas. Debemos crear nuestros propios productos de IA, nuestros propios sistemas de monitorización, nuestras propias soluciones de ciberresiliencia. Y es extraordinariamente importante que los veteranos ucranianos se incorporen activamente a este proceso. No como receptores de ayuda, sino como desarrolladores, emprendedores, arquitectos de sistemas y líderes tecnológicos.»
Los veteranos crean sus propias tecnologías
Una de las plataformas para esa transición ha sido la incubadora de IA del Clúster de Veteranos de Ucrania.
Su concepto no consiste solo en formar en el uso de ChatGPT u otros servicios ya hechos.
La incubadora se orienta a la creación de soluciones de IA aplicadas: desde el análisis de procesos de negocio y el prototipado hasta la integración del producto y su uso en un entorno operativo real.
En el marco del ecosistema se desarrollan soluciones para trabajar con documentos, automatizar procesos de negocio, asistentes de IA, analítica, integración de sistemas de información y herramientas prometedoras en el ámbito de la seguridad digital.
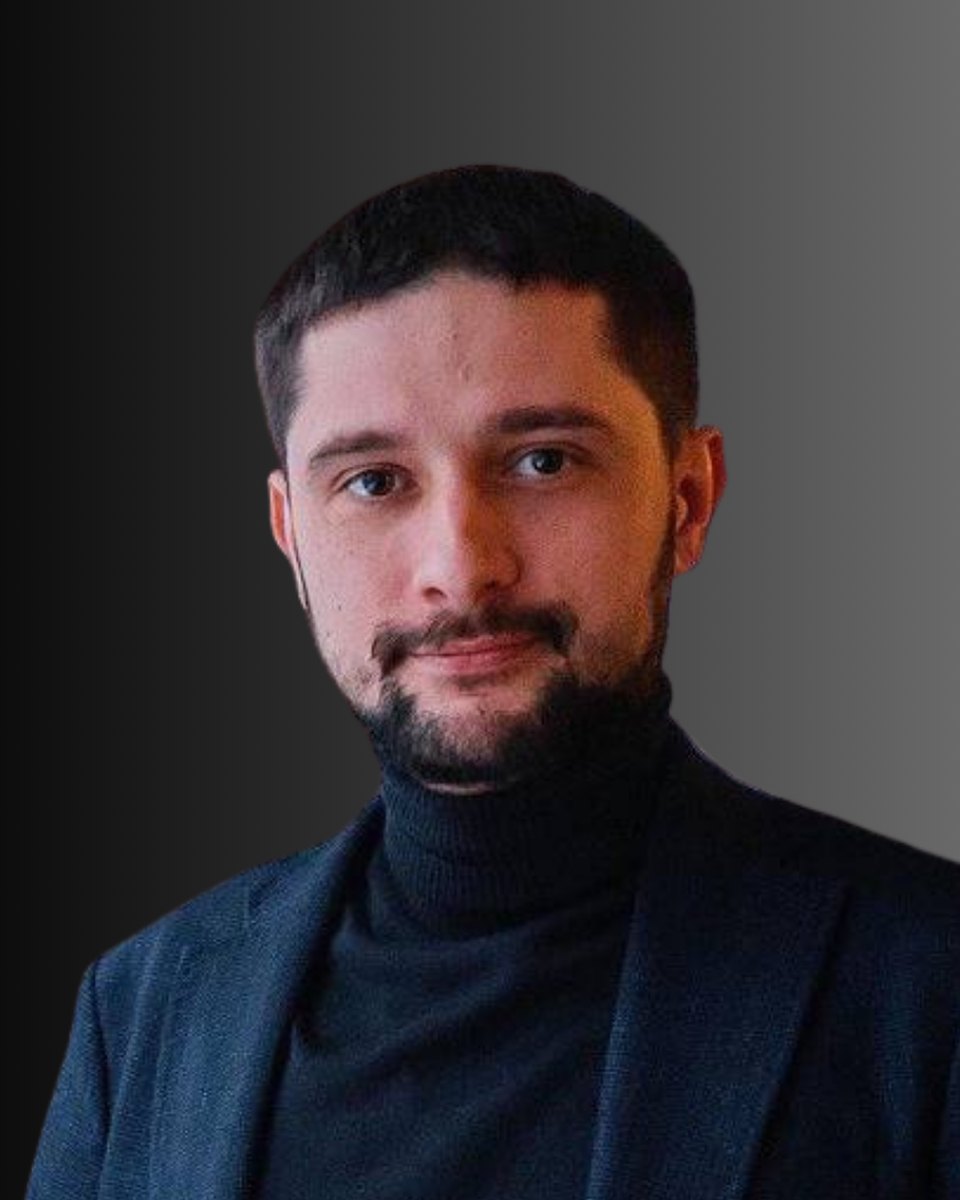
El coordinador de la incubadora de IA del Clúster de Veteranos y experto informático Mykhailo Vasianovych explica que la ciberdefensa moderna se parece cada vez más a la búsqueda de una sola anomalía en un enorme conjunto de eventos completamente normales.
«El problema principal ya no es encontrar un virus conocido por una firma ya hecha. La verdadera tarea es ver, entre millones de solicitudes normales, unos pocos eventos que se comportan de forma distinta a como deberían. Otro JavaScript, una secuencia inusual de solicitudes, un cambio en el comportamiento de la página para un usuario concreto, una fuente de tráfico atípica: a veces una gran intrusión empieza justo con esas pequeñeces.»
Mykhailo Vasianovych, coordinador de la incubadora de IA del Clúster de Veteranos, experto informático
Según Mykhailo Vasianovych, el equipo trabaja en una arquitectura capaz de analizar con ayuda de la IA flujos de información de muy alta carga.
Al mismo tiempo, según él, no se trata de un único «antivirus mágico» universal.
«Estamos construyendo un enfoque diseñado para analizar conjuntos de millones de solicitudes y eventos digitales por minuto. Una persona no puede revisar físicamente un flujo así. La IA sí. Pero su tarea no es sustituir al especialista en ciberseguridad, sino encontrar la anomalía lo más rápido posible, determinar el nivel de riesgo y darle al especialista la posibilidad de reaccionar antes de que el incidente se convierta en una catástrofe.»
«Necesitamos una arquitectura de varios niveles. Monitorización del tráfico, control de cambios, análisis del comportamiento, trabajo con logs, detección de escenarios atípicos, integración con los sistemas de seguridad existentes. La IA no es un solo botón. Es una nueva capa analítica que permite trabajar con velocidades y volúmenes inaccesibles para una persona.»
Un sitio puede estar infectado aunque usted no lo vea
La nueva oleada de ataques es especialmente reveladora precisamente por la mecánica de la intrusión.
El sitio puede seguir disponible. El administrador puede ver su versión normal. Los clientes pueden seguir haciendo pedidos. El buscador puede seguir mostrando las páginas en los resultados.
Pero una parte de los visitantes, en ciertas condiciones, recibirá ya otro contenido.
Para Artem Honcharenko, esto cambia la propia definición de fiabilidad digital.
Por eso su pronóstico para las empresas es bastante duro:
«Un sitio muerto ya no es necesariamente una página con error 404. Puede estar muerto para el negocio un sitio en el que los clientes han dejado de confiar, que difunde código malicioso, que ha sido bloqueado por los navegadores, que ha perdido el tráfico de búsqueda o que se ha convertido en una puerta de entrada a la infraestructura corporativa. Técnicamente aún existe, pero como activo empresarial ya está prácticamente destruido.»
«A finales de año veremos una división cada vez más nítida en dos categorías. Unos empezarán a percibir el sitio como una infraestructura digital de pleno derecho que hay que monitorizar y proteger constantemente. Otros seguirán tratándolo como un folleto en internet que se hizo una vez y se olvidó. El segundo modelo prácticamente no tiene futuro. O cambian, o un día su sitio morirá mucho más rápido de lo que ustedes tarden en entender qué ha pasado.»
La IA no cambia solo el ataque: cambia el propio sistema de defensa
Antes, un gran número de ciberoperaciones requería considerables recursos humanos.
Hoy la automatización permite probar a la vez miles de recursos web, buscar vulnerabilidades, cambiar escenarios de ingeniería social, generar contenido y reconstruir rápidamente la infraestructura.
Por tanto, el modelo tradicional, en el que el administrador entra de vez en cuando en el sitio, actualiza plugins y revisa los registros de eventos, se vuelve insuficiente.
«Ya no hablamos de la lucha de un administrador contra un hacker aislado. Hablamos de sistemas automatizados contra sistemas automatizados. Quien vio antes la anomalía, quien entendió antes su contexto, quien reaccionó antes, tiene la ventaja.»
Mykhailo Vasianovych
Veteran Tech como nuevo sector de la economía ucraniana
Para el Clúster de Veteranos de Ucrania, la incubadora de IA cumple otra función fundamental.
Demuestra un enfoque alternativo de la política de veteranos.
El veterano puede ser no solo una persona a la que el Estado o las empresas ofrecen reciclarse. Puede crear tecnologías él mismo. Puede construir una empresa. Puede desarrollar un producto. Puede salir al mercado internacional. Puede dar forma a soluciones para la economía civil, el Estado y el sector de la seguridad.
Artem Honcharenko considera precisamente este enfoque uno de los clave para la Ucrania de posguerra.
Y es precisamente aquí, en opinión del presidente de ITTA, donde Ucrania tiene una posible ventaja global.
«Debemos dejar de mirar al veterano exclusivamente a través del prisma del apoyo social. Entre los veteranos hay un enorme número de personas con experiencia de gestión, de trabajo en condiciones de riesgo, de toma de decisiones bajo presión, con mentalidad de ingeniería y comprensión de las amenazas reales. Si esa experiencia se combina con la tecnología, las universidades, las empresas y la transferencia internacional de tecnología, tendremos un nuevo sector de la economía ucraniana.»
«Las tecnologías ucranianas pasan hoy por la prueba más dura del mundo: la prueba de la realidad. Si una solución es capaz de funcionar aquí, bajo amenazas físicas y digitales constantes, potencialmente puede ser competitiva mucho más allá de Ucrania. Nuestra tarea es convertir esa experiencia en producto, propiedad intelectual, alianzas internacionales y exportación tecnológica.»
«No pregunte solo si su sitio funciona»
Más de 100 recursos web ucranianos comprometidos no son una simple anotación más en la estadística de ciberincidentes.
Es una señal para las empresas, las universidades, las organizaciones sociales, las instituciones públicas y los propietarios de plataformas digitales.
En 2026 ya no basta con la pregunta «¿Funciona nuestro sitio?».
Las preguntas correctas son otras: ¿quién controla los cambios en su código? ¿Qué ve el usuario desde otro dispositivo? ¿Qué scripts de terceros se ejecutan? ¿Quién analiza las anomalías? ¿Con qué rapidez verá la organización una intrusión? ¿Y cuánto tiempo pasará entre el ataque y la reacción?
«La ciberseguridad deja de ser asunto de un solo administrador de sistemas. Es asunto del directivo, del propietario del negocio y de la estrategia de toda la organización. Porque hoy el precio de un sitio desprotegido ya no es reparar un servidor. Es la reputación, los clientes, los datos, el dinero y la confianza.»
Artem Honcharenko
Mientras tanto, los veteranos ucranianos intentan dar su propia respuesta tecnológica a este problema.
No solo usar la IA de otros. Sino crear la propia.
Base factual del material
- Servicio Estatal de Comunicaciones Especiales / CERT-UA: aviso sobre la difusión masiva de software malicioso mediante una falsa verificación «No soy un robot» https://www.kmu.gov.ua/news/ia-ne-robot-cert-ua-fiksuie-masove-poshyrennia-shkidlyvoho-prohramnoho-zabezpechennia
- Microsoft Security: análisis de la técnica de ingeniería social ClickFix https://www.microsoft.com/en-us/security/blog/2025/08/21/think-before-you-clickfix-analyzing-the-clickfix-social-engineering-technique/
- Incubadora de IA del Clúster de Veteranos de Ucrania https://veterano.info/ai-inkubator