„Tak jak dawniej, już nie będzie”: ukraińscy weterani tworzą własne rozwiązania AI na tle nowej fali cyberataków
Po komunikacie o skompromitowaniu ponad 100 ukraińskich zasobów internetowych eksperci inkubatora AI Ukraińskiego Klastra Weteranów oświadczają: tradycyjny model ochrony stron jest już niewystarczający. Ukraińscy weterani wraz ze specjalistami IT przechodzą od korzystania z gotowej sztucznej inteligencji do tworzenia własnych produktów technologicznych do automatyzacji, analizy danych i cyberodporności.
Ukraińska przestrzeń cyfrowa otrzymała kolejne poważne ostrzeżenie.
Według informacji Państwowej Służby Łączności Specjalnej i Ochrony Informacji Ukrainy oraz CERT-UA, tylko we wrześniu wykryto ponad 100 skompromitowanych zasobów internetowych, na których przestępcy umieszczali złośliwy kod.
Użytkownikom mogła być wyświetlana sfałszowana strona Cloudflare z weryfikacją „Nie jestem robotem”, po czym proponowano człowiekowi samodzielne wykonanie określonego polecenia za pomocą narzędzi systemowych Windows.
W praktyce użytkownika zmuszano do samodzielnego uruchomienia mechanizmu zainfekowania własnego komputera.
Szczególne niebezpieczeństwo takich ataków polega na tym, że właściciel zasobu może przez długi czas nawet nie domyślać się kompromitacji. Złośliwy skrypt może aktywować się tylko dla określonej kategorii użytkowników, systemów operacyjnych, źródeł przejścia lub w określonych warunkach.
Czyli strona dla administratora może wyglądać zupełnie normalnie — podczas gdy dla klienta jest już źródłem zagrożenia.
„Wchodzimy w epokę, w której strona może działać — i jednocześnie być już martwa”
Prezes International Technology Transfer Association (ITTA), PhD Artem Honczarenko uważa, że takie przypadki pokazują problem znacznie większy niż jedna konkretna fala cyberataków.
„Tak jak dawniej, już nie będzie. Biznes przywykł do bardzo prostej oceny strony: otwiera się — znaczy działa. Jest SSL — znaczy jest bezpieczna. Jest kopia zapasowa — znaczy wszystko pod kontrolą. Ten model się skończył. Dziś strona może się otwierać, przyjmować zgłoszenia i wyglądać zupełnie normalnie — a jednocześnie już pracować na rzecz przestępcy.”
Artem Honczarenko, PhD, prezes ITTA
Według Artema Honczarenki rozwój technologiczny jednocześnie tworzy możliwości dla biznesu i gwałtownie zwiększa szybkość potencjalnych ataków.
Właśnie dlatego, podkreśla prezes ITTA, kwestia niezależności technologicznej i własnych rozwiązań stopniowo przechodzi z kategorii konkurencyjności gospodarczej do kategorii bezpieczeństwa.
„Sztuczna inteligencja dała nam możliwość zautomatyzowania milionów operacji, ale te same technologie otrzymała także druga strona. Ataki stają się szybsze, tańsze, bardziej skalowalne i znacznie lepiej się maskują. Człowiek fizycznie nie jest w stanie ręcznie kontrolować takiej liczby zdarzeń. Dlatego odpowiedzią na maszynową szybkość ataku musi być maszynowa szybkość analizy i reagowania.”
„Dla Ukrainy krytycznie ważne jest, by przestać być tylko konsumentem gotowych technologii. Powinniśmy tworzyć własne produkty AI, własne systemy monitoringu, własne rozwiązania w dziedzinie cyberodporności. I niezwykle ważne, że do tego procesu aktywnie wchodzą ukraińscy weterani. Nie jako odbiorcy pomocy — lecz jako programiści, przedsiębiorcy, architekci systemów i liderzy technologiczni.”
Weterani tworzą własne technologie
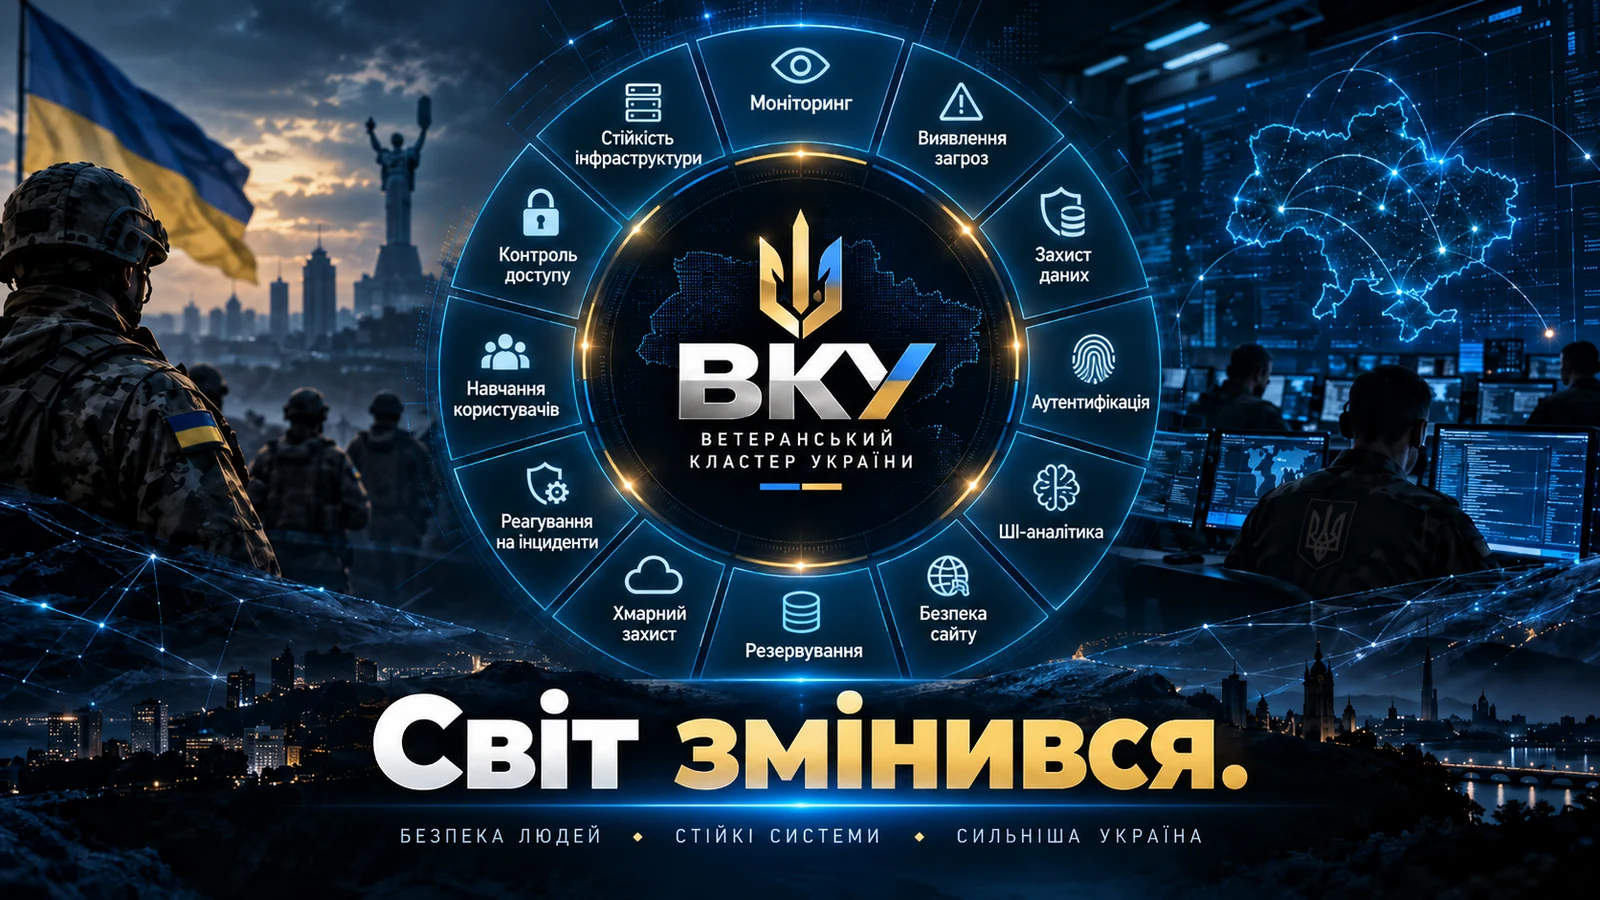
Jedną z platform takiego przejścia stał się inkubator AI Ukraińskiego Klastra Weteranów.
Jego koncepcja zakłada nie tylko naukę pracy z ChatGPT czy innymi gotowymi usługami.
Inkubator jest nastawiony na tworzenie zastosowań AI: od analizy procesów biznesowych i prototypowania po integrację produktu i jego użycie w rzeczywistym środowisku operacyjnym.
W ramach ekosystemu rozwijane są rozwiązania do pracy z dokumentami, automatyzacji procesów biznesowych, asystenci AI, analityka, integracja systemów informacyjnych oraz perspektywiczne narzędzia w dziedzinie bezpieczeństwa cyfrowego.
Koordynator Inkubatora AI Ukraińskiego Klastra Weteranów i ekspert IT Mychajło Wasjanowycz wyjaśnia, że współczesna cyberochrona coraz bardziej przypomina szukanie jednej anomalii w ogromnym zbiorze zupełnie normalnych zdarzeń.
„Głównym problemem nie jest już znalezienie znanego wirusa według gotowej sygnatury. Prawdziwe zadanie polega na tym, by wśród milionów normalnych zapytań zauważyć kilka zdarzeń, które zachowują się inaczej, niż powinny. Inny kod JavaScript, nietypowa sekwencja zapytań, zmiana zachowania strony dla konkretnego użytkownika, nietypowe źródło ruchu — czasem właśnie od takich drobiazgów zaczyna się poważne przejęcie kontroli nad systemem.”
Mychajło Wasjanowycz, koordynator Inkubatora AI Ukraińskiego Klastra Weteranów, ekspert IT
Według Mychajła Wasjanowycza zespół pracuje nad architekturą zdolną do analizowania przy pomocy AI strumieni informacji o dużym obciążeniu.
Jednocześnie, jak zaznacza, nie chodzi o jeden uniwersalny „magiczny antywirus”.
„Budujemy podejście obliczone na analizę zbiorów obejmujących miliony zapytań i zdarzeń cyfrowych w ciągu każdej minuty. Człowiek fizycznie nie jest w stanie przejrzeć takiego strumienia. AI jest. Ale jego zadaniem nie jest zastąpienie specjalisty ds. cyberbezpieczeństwa, lecz jak najszybsze znalezienie anomalii, określenie poziomu ryzyka i umożliwienie specjaliście reakcji, zanim incydent zamieni się w katastrofę.”
„Potrzebujemy wielowarstwowej architektury. Monitorowanie ruchu, kontrola zmian, analiza zachowań, praca z logami, wykrywanie nietypowych scenariuszy, integracja z istniejącymi systemami bezpieczeństwa. AI to nie jeden przycisk. To nowa warstwa analityczna, która pozwala pracować z szybkością i w skali niedostępnych dla człowieka.”
Strona może być zainfekowana, nawet jeśli tego nie widzisz
Nowa fala ataków jest szczególnie wymowna właśnie ze względu na mechanikę przejęcia kontroli.
Strona może pozostawać dostępna. Administrator może widzieć jej zwykłą wersję. Klienci mogą nadal składać zamówienia. Wyszukiwarka może nadal pokazywać strony w wynikach wyszukiwania.
Ale część odwiedzających w określonych warunkach będzie otrzymywać już inną treść.
Dla Artema Honczarenko zmienia to samą definicję niezawodności cyfrowej.
Dlatego jego prognoza dla biznesu jest dość surowa:
„Martwa strona to już niekoniecznie strona z błędem 404. Martwa dla biznesu może stać się strona, której przestali ufać klienci, która rozprzestrzenia szkodliwy kod, trafiła na blokady przeglądarek, straciła ruch z wyszukiwarek albo stała się punktem wejścia do infrastruktury korporacyjnej. Technicznie wciąż istnieje — ale jako aktywo biznesowe jest już faktycznie zniszczona.”
„Do końca roku zobaczymy coraz wyraźniejszy podział na dwie kategorie. Pierwsi zaczną traktować stronę jako pełnoprawną infrastrukturę cyfrową, którą trzeba stale monitorować i chronić. Drudzy nadal będą traktować ją jak broszurę w internecie, którą zrobiono raz i o której zapomniano. Drugi model praktycznie nie ma przyszłości. Albo się zmienicie — albo pewnego dnia wasza strona umrze znacznie szybciej, niż zdążycie zrozumieć, co się stało.”
AI zmienia nie tylko atak — zmienia sam system ochrony
Dawniej duża liczba cyberoperacji wymagała znacznych zasobów ludzkich.
Dziś automatyzacja pozwala jednocześnie testować tysiące zasobów internetowych, szukać podatności, zmieniać scenariusze inżynierii społecznej, generować treści i szybko przebudowywać infrastrukturę.
A zatem tradycyjny model, w którym administrator okresowo wchodzi na stronę, aktualizuje wtyczki i przegląda dzienniki zdarzeń, staje się niewystarczający.
„Nie mówimy już o walce administratora z pojedynczym hakerem. Mówimy o systemach zautomatyzowanych przeciwko systemom zautomatyzowanym. Kto szybciej zobaczył anomalię, kto szybciej zrozumiał jej kontekst, kto szybciej zareagował — ten ma przewagę.”
Mychajło Wasianowycz
Veteran Tech jako nowy sektor ukraińskiej gospodarki
Dla Ukraińskiego Klastra Weteranów Inkubator AI pełni jeszcze jedną zasadniczą funkcję.
Pokazuje ona alternatywne podejście do polityki wobec weteranów.
Weteran może być nie tylko osobą, której państwo lub biznes proponują przekwalifikowanie. Może sam tworzyć technologie. Może budować firmę. Może rozwijać produkt. Może wychodzić na rynek międzynarodowy. Może tworzyć rozwiązania dla gospodarki cywilnej, państwa i sektora bezpieczeństwa.
Artem Honczarenko nazywa to podejście jednym z kluczowych dla powojennej Ukrainy.
I właśnie tu, zdaniem prezydenta ITTA, Ukraina ma potencjalną globalną przewagę.
„Musimy przestać patrzeć na weterana wyłącznie przez pryzmat wsparcia socjalnego. Wśród weteranów jest ogromna liczba ludzi z doświadczeniem w zarządzaniu, pracy w warunkach ryzyka, podejmowaniu decyzji pod presją, myśleniu inżynierskim i rozumieniu realnych zagrożeń. Jeśli to doświadczenie połączyć z technologiami, uniwersytetami, biznesem i międzynarodowym transferem technologii — otrzymamy nowy sektor ukraińskiej gospodarki.”
„Ukraińskie technologie przechodzą dziś najsurowszy test na świecie — test rzeczywistością. Jeśli rozwiązanie jest w stanie działać tutaj, w warunkach ciągłych zagrożeń fizycznych i cyfrowych, potencjalnie może być konkurencyjne daleko poza granicami Ukrainy. Naszym zadaniem jest przekształcić to doświadczenie w produkt, własność intelektualną, międzynarodowe partnerstwa i eksport technologii.”
„Nie pytajcie tylko, czy wasza strona działa”
Ponad 100 przejętych ukraińskich zasobów internetowych to nie tylko kolejny wpis w statystykach cyberincydentów.
To sygnał dla biznesu, uniwersytetów, organizacji społecznych, instytucji państwowych i właścicieli platform cyfrowych.
W 2026 roku pytanie „Czy nasza strona działa?” jest już niewystarczające.
Właściwe pytania są inne: kto kontroluje zmiany w jego kodzie? Co widzi użytkownik z innego urządzenia? Jakie skrypty zewnętrzne są wykonywane? Kto analizuje anomalie? Jak szybko organizacja zauważy przejęcie? I ile czasu upłynie między atakiem a reakcją?
„Cyberbezpieczeństwo przestaje być sprawą jednego administratora systemu. To sprawa kierownika, właściciela firmy i strategii całej organizacji. Bo dziś koszt niezabezpieczonej strony to już nie naprawa serwera. To reputacja, klienci, dane, pieniądze i zaufanie.”
Artem Honczarenko
A ukraińscy weterani tymczasem próbują dać na ten problem własną odpowiedź technologiczną.
Nie po prostu korzystać z cudzej AI. Ale tworzyć własną.
Podstawa faktograficzna materiału
- Państwowa Służba Łączności Specjalnej / CERT-UA: komunikat o masowym rozprzestrzenianiu szkodliwego oprogramowania przez fałszywą weryfikację „Nie jestem robotem” https://www.kmu.gov.ua/news/ia-ne-robot-cert-ua-fiksuie-masove-poshyrennia-shkidlyvoho-prohramnoho-zabezpechennia
- Microsoft Security: analiza techniki inżynierii społecznej ClickFix https://www.microsoft.com/en-us/security/blog/2025/08/21/think-before-you-clickfix-analyzing-the-clickfix-social-engineering-technique/
- Inkubator AI Ukraińskiego Klastra Weteranów https://veterano.info/ai-inkubator